
Как настроить Port-Forwarding на OPNSense
NAT или Network Address Translation - это процесс перенастройки одного пространства IP-адреса в другое путем изменения информации сетевой адресации в пакетах заголовков IP. NAT позволит локальной сети использовать один набор IP-адресов для внутреннего трафика и второй набор адресов для внешнего трафика. В общем сценарии NAT позволит частной локальной сети получить доступ к общедоступному Интернету. Он называется «Outbound NAT». И разрешить общедоступный интернет для доступа к серверу внутри частной локальной сети. Это называется «Порт вперед».
По умолчанию включен исходящий NAT на OPNSense. Если вы правильно настраиваете свой брандмауэр, частная локальная сеть уже имеет подключение к Интернету через интерфейс OPNSense WAN. Все исходящие интернет-соединения из частной локальной сети будут обнаружены как IP-адрес OPNSense WAN.
Это руководство покажет вам, как настроить NAT Port Forwarding на маршрутизаторе OPNSense Firewall. Мы позволим общедоступному интернету получить доступ к серверу внутри частной локальной сети. Разрешить SSH и HTTP соединения из общедоступного Интернета на сервер в частной локальной сети.
1. Конфигурация окружающей среды
Для этого руководства мы уже установили OPNSense на VirtualBox и сервер Ubuntu, работающий внутри частной локальной сети OPNSense.Ниже приведены подробные конфигурации сети как для маршрутизатора брандмауэра OPNSense, так и для сервера Ubuntu.
OPNSense Firewall Router
- LAN IP: 10.5.5.1/24
- WAN IP: 192.168.1.25/24
- DHCP: ON
- DHCP Range IP: 10.5.5.10-10.5.5.50
Ubuntu Server
- Интерфейс: eth0
- LAN IP: 10.5.5.11/24
2. Testing Ubuntu Server
Во-первых, мы гарантируем, что соединение на сервере Ubuntu работает правильно, проверяя его IP-адрес и маршрут по умолчанию в сети.Запустите следующую команду на сервере Ubuntu.
ifconfig
route -n
И вы получите результат ниже.

Сервер Ubuntu с IP-адресом 10.5.5.11 и шлюзом по умолчанию 10.5.5.1.
Далее проверьте подключение к Интернету на сервере Ubuntu, используя команду ping ниже.
ping -c3 10.5.5.1
ping -c3 howtoforge.com
Ниже - результат.

Сервер Ubuntu в частной локальной сети имеет подключение к Интернету через маршрутизатор брандмауэра OPNSense.
3. Создание NAT Port Forwarding для сервиса SSH
Этот шаг позволит создать NAT Port Forwarding для подключения SSH к серверу Ubuntu.
Зайдите на панель управления веб-администрацией OPNSense с вашим корневым пользователем и паролем.
https://10.5.5.1:8443/
Примечание:
Измените порт 8443 с помощью собственного порта, потому что это пользовательский порт для панели управления OPNSense. Далее мы создадим NAT Port Forwarding на порту 22 интерфейса WAN, и любое входящее соединение с IP-адресом WAN на порту 22 будет перенаправлено на частный IP-адрес LAN 10.5.5.11 порт 22.
На левой стороне нажмите меню Firewall > NAT > Port Forward.

Теперь нажмите кнопку Add, чтобы добавить новое правило переадресации портов NAT.
Теперь создайте конфигурацию NAT Port Forwarding для службы SSH.
 Интерфейс: WAN
TCP/IP Версия: IPv4
Протокол: TCP
Назначение: WAN Адрес
Destination Port Range: SSH
Redirect target IP: 10.5.5.11
Redirect target Port: SSH
Описание: NAT SSH to Ubuntu Server

Теперь нажмите кнопку Сохранить внизу, и вы будете перенаправлены на страницу Port Forward. Нажмите кнопку Apply Changes, чтобы применить новую конфигурацию. Был создан и применен NAT Port Forwarding для SSH-доступа к серверу Ubuntu. Далее мы попытаемся получить доступ к серверу Ubuntu через IP-адрес OPNSense WAN с помощью команды ssh ниже.
ssh [email protected]
Введите пароль:
Вы будете зарегистрированы на сервере Ubuntu в частной локальной сети через OPNSense NAT Port Forwarding.

Проверьте сервер с помощью команды ifconfig, и вы получите те же результаты, что и сверху (см. раздел 1).
ifconfigСоздан NAT Port Forwarding для SSH-сервиса для сервера Ubuntu. Вы можете подключиться к серверу Ubuntu за пределами сети.
route -n
4. Создание NAT Port Forwarding для HTTP-сервиса
Прежде чем создавать правило NAT для службы HTTP, давайте установим веб-сервер Nginx на сервер Ubuntu.sudo apt install nginx -y
Как только установка завершена, перейдите в каталог siteroot '/var/www/html' и создайте новую пользовательскую страницу 'index.html'.
cd/var/www/html
echo "<h1><center>Ubuntu Server - NAT Port Forwarding to HTTP Service</center></h1>" > index.html

После этого вернитесь на панель управления OPNSense.
Нажмите кнопку Firewall > NAT > Port Forward' меню слева.

Теперь нажмите кнопку Add, чтобы добавить новое правило переадресации портов NAT.
Теперь создайте конфигурацию NAT Port Forwarding для службы HTTP, как указано ниже.
Интерфейс: WANTCP/IP Версия:IPv4
Протокол:TCP
Назначение: WAN Адрес
Destination Port Range: HTTP
Redirect target IP: 10.5.5.11HTTP
Описание: NAT HTTP to Ubuntu Server

Теперь нажмите кнопку Сохранить на нижней странице, и вы будете перенаправлены на страницу Port Forward. Нажмите кнопку Apply Changes, чтобы применить изменения. Добавлена функция NAT Port Forwarding for HTTP Service.

Откройте веб-браузер и введите IP-адрес OPNSense WAN.
http://192.168.1.25/
И вы получите результат ниже.
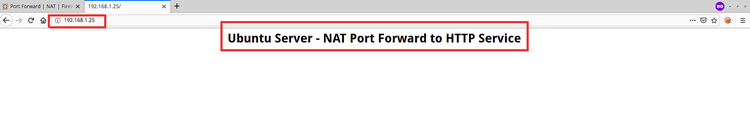
Теперь вы можете попробовать настроить другой NAT Port Forwarding для своего приложения через маршрутизатор брандмауэра OPNSense.
Ссылка
- https://wiki.opnsense.org/